SOC h&k gestionado 24x7 para detectar, analizar y responder ante amenazas

Tus herramientas de seguridad ya generan alertas. El reto es saber cuáles importan, quién las analiza y cómo se actúa cuando aparece una amenaza real. 

SOC multitecnología · Analistas especializados · Gobierno y Reporting mensual 

Isotipo blanco

La ciberseguridad ya no puede limitarse a generar avisos 

Las organizaciones necesitan una capacidad de vigilancia, análisis y respuesta continua que les permita detectar amenazas a tiempo y actuar con rapidez. Es precisamente aquí donde un SOC (Security Operations Center) aporta el control, la visibilidad y la capacidad de respuesta necesarios para proteger el negocio. La ciberseguridad se enfrenta hoy a un escenario cada vez más exigente:
Digitalización de procesos-Sep-29-2026-10-22-10-6175-AM

Un volumen creciente de amenazas

Las herramientas generan cada vez más alertas y resulta difícil identificar qué requiere atención inmediata.
Digitalización de procesos (2)-Sep-29-2026-10-22-10-7504-AM

Ataques más sofisticados

Los ciberdelincuentes utilizan inteligencia artificial para automatizar ataques y evadir controles de seguridad.
Digitalización de procesos (4)-Sep-29-2026-10-22-10-7330-AM

Entornos cada vez más complejos

La información está dispersa entre múltiples herramientas, dificultando una visión global de lo que ocurre.
Digitalización de procesos (3)-Sep-29-2026-10-22-10-7664-AM

Falta de capacidad de respuesta

Muchas organizaciones no cuentan con recursos para analizarlas y responder en tiempo real.

Un SOC diseñado para dar respuesta real a los retos actuales de ciberseguridad 

No todos los SOC son iguales. En h&k combinamos tecnología, personas especializadas y un modelo de operación continua para ofrecer una capacidad real de detección y respuesta ante amenazas.

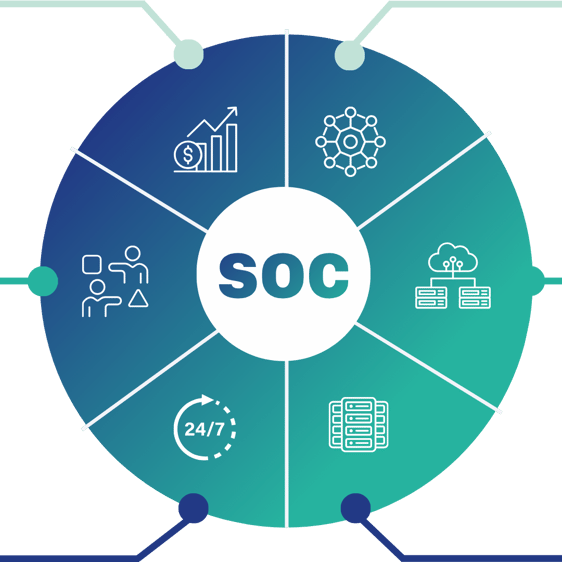
Máxima protección, menor inversión

 Obtén las capacidades de un Centro de Operaciones de Seguridad sin asumir el coste y la complejidad de construir una estructura interna equivalente.  


Interlocutor único

Tu Service Delivery Manager coordina el servicio, realiza el seguimiento y traduce la actividad técnica en información útil para el negocio.


 Operación continua 24x7

 Monitorizamos, analizamos y respondemos de forma continua en cualquier momento.  


ICONOS-2


Plataforma unificada

Centralizamos la información procedente de las diferentes herramientas de seguridad para obtener una visión completa de lo que ocurre en tu organización.  


Entorno multitecnología

Integramos y correlacionamos eventos de distintas soluciones de seguridad, adaptándonos a cada entorno sin depender de un único fabricante 


Centro de datos
 
La información y los servicios se apoyan en varios Data Centers ubicados en España, aportando mayor resiliencia, disponibilidad y continuidad operativa ante cualquier incidencia.


Tu propio SOC por mucho menos de lo que imaginas

Con el SOC gestionado de h&k convertimos tus alertas de seguridad en una respuesta operativa continua: centralizamos señales de múltiples tecnologías, filtramos falsos positivos, priorizamos amenazas críticas y activamos procedimientos de respuesta según el nivel de riesgo.  
PORTADA - Tech Sin Filtro (1)

¿Por qué el SOC Gestionado de h&k?

HK_separador_reverse

La ciberseguridad no consiste en recibir más alertas, sino en saber cuáles requieren atención, actuar a tiempo y disponer del conocimiento necesario para responder a cualquier amenaza. Un SOC Gestionado convierte la información de tus herramientas de seguridad en protección real, visibilidad continua y capacidad de respuesta.

Menos rudio, más negocio

Filtramos el ruido y priorizamos los incidentes que realmente pueden impactar en tu negocio, para que tu equipo se centre en lo importante.

Detección y respuesta más ágil

Reducimos el tiempo entre la identificación de una amenaza y su contención, limitando el impacto sobre usuarios, sistemas y operaciones.

Perfiles expertos en ciberseguridad

Dispones de analistas especializados y capacidades avanzadas de ciberseguridad sin asumir los costes y la complejidad de crear un SOC interno.

Vigilancia y protección 24x7

Monitorización continua de tu entorno para detectar, analizar y responder a incidentes en cualquier momento, todos los días del año.

Comunicación clara y acompañamiento continuo

Mantenemos una comunicación cercana y constante, proporcionando contexto, recomendaciones y soporte durante todo el ciclo de gestión de incidentes.

Visibilidad y reporting 

Informes periódicos con métricas, tendencias y análisis de riesgos para facilitar la toma de decisiones y mejorar continuamente tu postura de seguridad.

NO TODAS LAS ALERTAS SON AMENAZAS

Una alerta por sí sola no siempre significa que exista un ataque. El verdadero valor de un SOC está en analizar el contexto, separar el ruido de los riesgos reales y actuar solo cuando es necesario

Cuando la alerta no es una amenaza 

Una herramienta detecta una actividad inusual dentro de la organización.
 
Nuestros analistas investigan el contexto y determinan si se trata de una actividad legítima o de un incidente que requiere actuación
 
 Se evita una falsa alarma.
 No se generan escalados innecesarios.
  Tu equipo puede centrarse en lo realmente importante.

 Cuando existe una amenaza real

Las herramientas detectan señales compatibles con un intento de phishing.

El SOC analiza la alerta, confirma la amenaza y activa las acciones de respuesta necesarias para contener el incidente evitando riesgos mayores.
 
 Se reduce el tiempo de reacción.
 Se minimiza el riesgo para la organización.
 Se evita la propagación del ataque
¿Quieres conocer la anatomía de un soc en profundidad? 
 

Descubre cómo funciona un SOC para detectar, investigar y responder a ciberamenazas en tiempo real mediante tecnología, automatización y expertos en seguridad.

PORTADA - Tech Sin Filtro (1)